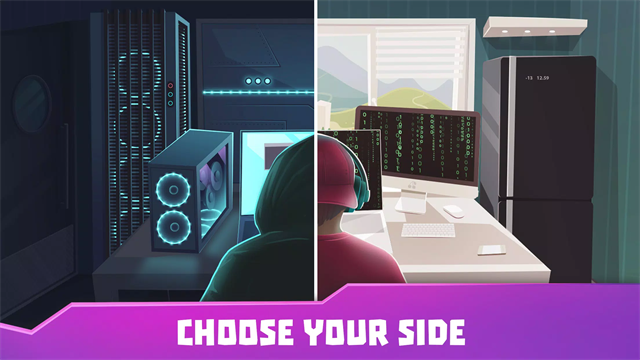
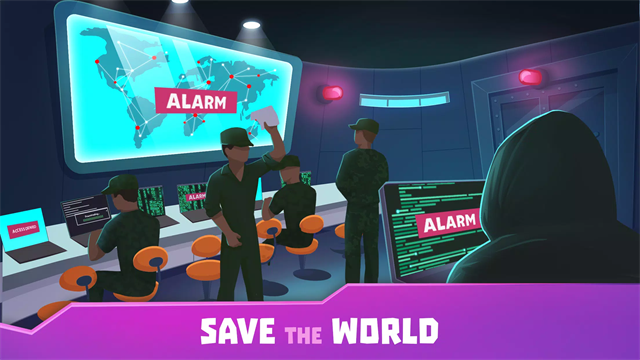
黑客模拟器是一款非常酷的模拟器,采用了全新且又神秘的黑客为模拟对象,让玩家们可以一圆电脑黑客的梦,在网络世界里纵横,攻破各种高难度服务器,找寻挑战的刺激。黑客模拟器以经营模拟为主要玩法,玩家需要模拟日常黑客的操作并完成所发布的任务,以此获取奖励,从而换取更好的设备工具,能够更快的实现各种任务的网络攻破,提升乐趣。除此之外,这还是一款类似于解谜的。玩家还需要通过各种逻辑思路,来解开各种密码,完成成就,十分的有趣好玩。所以感兴趣的朋友赶紧来本站吧!ps:本支持中文哦!
1、充满惊悚感与神秘色彩的剧情背后,藏着足以撼动全局的重磅隐秘,你得凭借自身的逻辑思辨能力一步步将其逐层解锁。
2、纷繁复杂的网络空间里充斥着各类离奇诡谲的怪事,你得动用自身的聪明才智去攻克形形色色的难关。
3、你只需借助前沿技术驱动的程序输出,就能踏入实打实的黑客入侵实操环节,其间藏着的各类新奇隐秘内容都等着你亲身闯荡发掘。
1、各类剧情对应着各不相同的待完成挑战任务,更有各式各样的意外突发状况,不断冲击你的心理承受阈值。
2、两套彼此有别的剧情架构,能让每一位玩家都从各不相同的视角,对黑客的日常运作状态形成全面认知。
3、依托电脑指令实现全维度操控,达成你预设的各类目标,获取所有你想要知悉的内容。
1、黑客机制选用交互式模式,在这种模式下开展的黑客行为,每个环节都暗藏着未知的隐秘节点;
2、整体操作门槛很低,整个流程里全程都只需要进行点击动作,要是碰到不知如何推进的情况,界面当中会给出对应的指引提示;
3、整个挑战的过程本身就充满刺激感,这是一位行事格外注重逻辑的黑客,状态带着几分紧绷感,周身也萦绕着些许神秘色彩。
1、第一个任务
总而言之,你刚进入的时候就只有一项任务能够领取,也就是拿到SSLtrojan.exe这款端口相关软件!
这款端口相关软件的操作逻辑相对复杂,你需要先配置好其他端口(包括SSH端口、FTP端口、HTTP端口),具体的使用方式为:执行命令SSLtrojan 443 –s 21,其中参数里第一个443指的是SSL端口,-s参数用于指定后续配置的是SSH端口,末尾的数字21就是对应要设置的另一个端口的端口号。
进入该任务对应的服务器后,你会找到两个DEC格式文件和一个ZIP格式压缩包。先把这两个DEC文件导出留存到自己本地,之后将这三个原始文件统一上传到Kaguya指定给你的上传服务器中。
后来我记不清具体是从哪儿能拿到一个叫Torrent之类的玩意儿了
总之是种子神器 专门破种子洞口的,搜种子贼快
2、第二个任务
接下来咱们来开展第二项任务,这一任务的背景是有人员正尝试对Kaguya的服务器发起攻击,那毫无疑问我们得把对方用来实施攻击的相关工具彻底清除掉。
咱们直接登录他的服务器,定位到LOIC文件夹,把里面的内容全部清掉,不过这时候任务还没彻底做完,你得先做一次扫描操作,这样就能搜到他关联的另一台笔记本设备了!登进去一查,果然在那台设备上存着备份文件!统统删掉,一个不留!
3、第三个任务-炼金术师
这是首个大型任务,你将会接入好几个不同的服务器当中,但那些全都不是重点!
登入炼金术师服务器后,执行对应操作,接着运行Scan指令,就能看到三个各不相同的服务器了!
首先登录Solve服务器,进入系统后,在home目录下的info.txt文件中可以查到Rebis服务器的防火墙密码是"clarity",千万别直接去访问里面的防火墙,不然速度会变得特别特别慢,这点真的不骗你。
接下来登入Rebis服务器!输入此前获取的防火墙密码「clarity」,之后你会留意到团队成员提到eOS扫描是核心步骤,你立刻在Rebis服务器中执行eOS扫描操作,果然检索到一台iPhone设备。在这台iPhone的eOS/Notes目录下(聊天室里之前就提示过,所有eOS设备的统一密码都是alpine,账号为admin),存在一份名为Home.txt的文档,文档里标注了两个IP地址:一个是该设备持有者的家用网络地址,另一个就是工作主机——也就是炼金术师的服务器。我们先接入他的家用设备,打开后能在bin目录里找到名为SignalScrumbler.exe的程序,这就是我们要找的目标文件!把它下载下来,上传到Kaguya的上传服务器就好。至于这款程序的具体作用?它是用来冻结追踪进程的,可能有人会疑惑之前不是已经有同类工具了?这款的特殊之处在于,无论设备剩余内存空间有多少,它都能正常启动运行,启动后程序体积会持续膨胀,不断占用更多内存资源,直到内存不足时才会停止扩张。它的体积越大,后台的追踪进程运行速度就越慢,等它占用的内存接近总内存的三分之二略少一点时,追踪进程就会被完全冻结,到这里整个任务就顺利收尾了。
4、第四个任务 缓存检测
你可以在两者之中做个选择,要么选用第一部分的缓存检测,要么选用第二部分的缓存检测——二者本质上只是对应了不同的服务器罢了。
各个模块均需完成双缓存的检测操作,因此我们直接访问Kaguya的上传服务端并获取对应操作权限,找到存放在该服务器内的缓存读取工具(该工具大概率部署在这台服务器上),之后按规则完成缓存读取:首模块读取编号1、2的缓存,次模块读取编号3、4的缓存。
从缓存中读取信息后,筛选出一个能够正常连通的服务器IP,接着登录进去,删除系统相关的文件,以及所有文件名以Mem开头的文件(注意不涵盖文件夹)。针对第二个缓存文件,也按照同样的操作流程处理。
“黑客”这个称呼,一般指对IT领域技术十分娴熟的群体,也包含相关方向的计算机科研人员。这些Hacker对各类程序设计语言、不同种类的操作系统都有深入的掌握,他们这个群体是跟着计算机与互联网的普及和迭代逐步诞生、发展起来的。“黑客”这个词本身就是从英文Hacker直接音译得来的,这个英文词汇原本没有明确的褒贬倾向,在英文的实际使用场景里,它的具体含义要结合上下文的语境来判定,它原本的核心意思,和汉语日常交流里常说到的代笔者、替赛枪手、技术能手这类说法的意涵比较相近。




 安卓下载